- Accueil
- Expertises
Votre ambition, notre savoir-faire.
- Réalisations
- Ressources

Lun-Sam 9h00-19h00
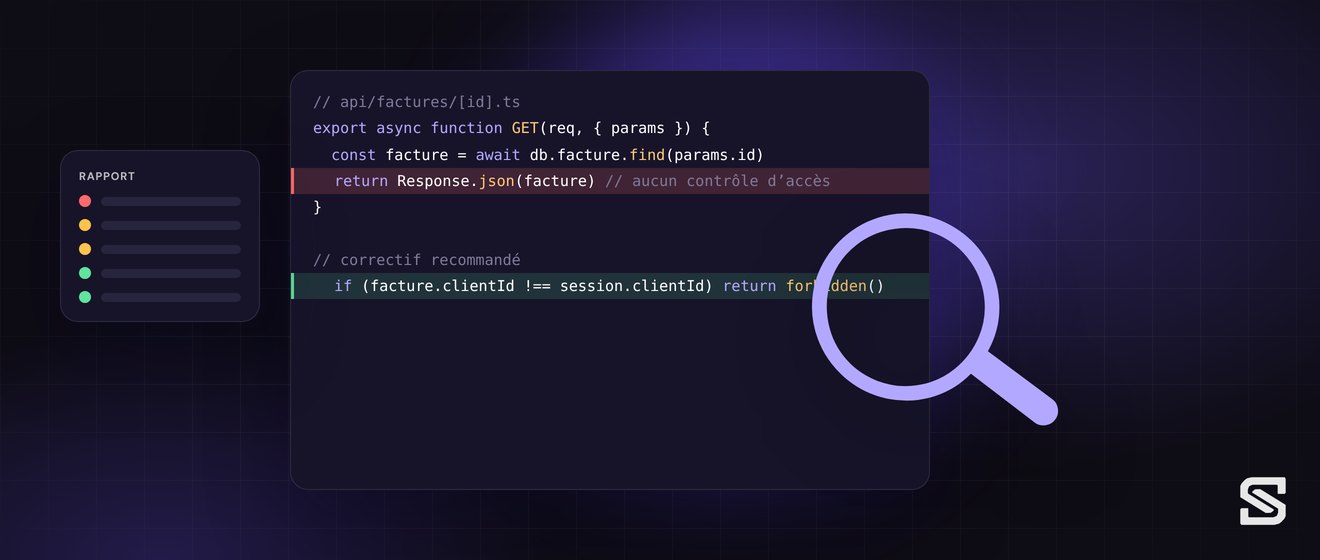
Identifier les failles de vos applications et de votre infrastructure avant qu’un attaquant ne le fasse, puis vous remettre un plan d’action clair, hiérarchisé selon le risque réel.
Un audit de sécurité n’a de valeur que s’il débouche sur des corrections. Nous le concevons donc dès le départ autour de vos enjeux : une application web qui manipule des données clients, un accès distant ouvert aux prestataires, une plateforme sur le point d’être mise en production. Le périmètre, les dates, les comptes de test et les éventuelles limites, comme l’exclusion des tests de déni de service, sont fixés par écrit et validés avec vous avant toute action.
Nous combinons outils automatisés et analyse manuelle. Les outils repèrent les vulnérabilités connues ; l’analyse humaine permet d’enchaîner plusieurs faiblesses mineures pour démontrer un scénario d’attaque réaliste, ou de détecter des erreurs de logique métier et des contrôles d’accès défaillants qu’aucun outil ne signale. Chaque constat est vérifié, illustré par une preuve, puis évalué selon sa probabilité d’exploitation et son impact sur votre activité, en nous appuyant sur les référentiels de l’OWASP.
Combinables selon votre périmètre et vos objectifs.
Le niveau d’information transmis à l’auditeur conditionne à la fois le réalisme du test et la profondeur de l’analyse.
| Critère | Boîte noire | Boîte grise | Boîte blanche |
|---|---|---|---|
| Informations fournies | Aucune, hormis le périmètre | Comptes utilisateurs, documentation partielle | Code source, architecture, accès administrateur |
| Scénario simulé | Attaquant externe sans accès | Utilisateur ou partenaire malveillant | Analyse approfondie depuis l’intérieur |
| Profondeur d’analyse | Surface exposée uniquement | Fonctions accessibles après connexion | Ensemble du code et des configurations |
| Réalisme | Proche d’une attaque externe réelle | Proche d’une menace interne | Moins réaliste, mais plus exhaustif |
| Préparation de votre côté | Très légère | Création de comptes de test | Mise à disposition du code et documents |
| Usage recommandé | Mesurer votre exposition sur internet | Applications avec espaces authentifiés | Avant une mise en production critique |
Une méthode encadrée, pour tester en profondeur sans perturber votre production.
Nous définissons ensemble le périmètre, les objectifs, les fenêtres de test et les contacts d’urgence. Une convention d’audit signée autorise formellement les tests et fixe les règles d’engagement.
Collecte d’informations en sources ouvertes, cartographie des services exposés, des sous-domaines et des technologies employées, afin d’identifier les points d’entrée qui intéresseraient un attaquant.
Recherche de vulnérabilités, puis exploitation contrôlée pour en confirmer la réalité et mesurer l’impact. Toute découverte critique vous est signalée immédiatement, sans attendre le rapport final.
Présentation des résultats à vos équipes techniques et à la direction, avec un échange sur les priorités de correction et les contraintes de mise en œuvre de chaque recommandation.
Une fois les corrections appliquées, nous vérifions que chaque vulnérabilité est effectivement traitée et qu’aucune régression n’a été introduite, puis mettons le rapport à jour.
Un rapport pensé pour deux publics : la direction, qui arbitre, et les équipes techniques, qui corrigent.
Indiquez-nous le système à évaluer et vos échéances : nous vous proposerons un périmètre et un type de test adaptés à vos enjeux comme à vos contraintes de production.