- Accueil
- Expertises
Votre ambition, notre savoir-faire.
- Réalisations
- Ressources

Lun-Sam 9h00-19h00
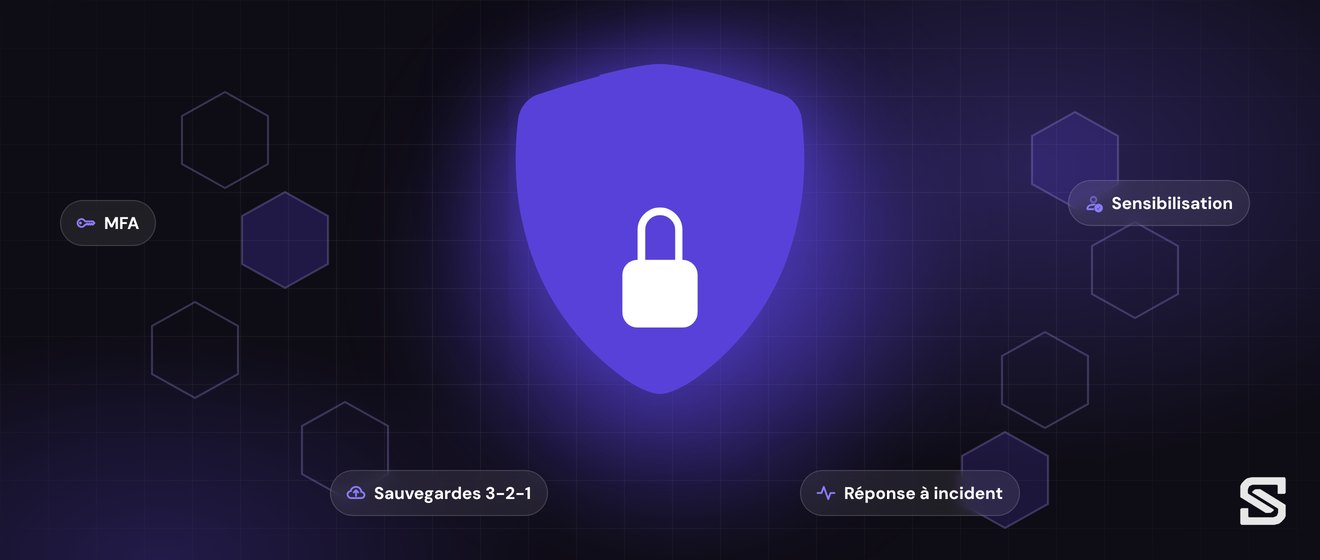
Réduire votre exposition aux attaques les plus courantes, limiter l’impact d’un incident et vous préparer aux nouvelles exigences réglementaires, avec des mesures proportionnées à vos risques.
La plupart des compromissions ne reposent pas sur des techniques sophistiquées. Elles exploitent un mot de passe réutilisé, un serveur exposé sans correctif, le compte d’un ancien salarié resté actif ou une sauvegarde accessible depuis le réseau principal. Avant d’envisager des outils coûteux, nous vérifions donc que ces fondamentaux sont solides. Cette hygiène de base, décrite notamment dans les guides de l’ANSSI, couvre une large part des scénarios d’attaque auxquels sont confrontées les entreprises comme les collectivités.
Notre démarche part de vos risques réels : quelles données seraient critiques en cas de fuite, quels systèmes arrêteraient votre activité s’ils devenaient indisponibles, quels prestataires disposent d’un accès à votre réseau. À partir de cette analyse, nous construisons avec vous un plan d’action réaliste, étalé dans le temps et compatible avec votre budget. Nous pouvons mettre en œuvre les mesures techniques nous-mêmes ou épauler vos équipes internes qui les déploient.
Des mesures concrètes, priorisées selon votre exposition.
Chaque chantier peut être mené séparément ; réunis, ils forment un socle de sécurité cohérent.
Désactivation des services inutiles, application des correctifs, configuration sécurisée des serveurs, des postes et des équipements réseau selon des référentiels reconnus, comme les guides de l’ANSSI ou les recommandations du CIS. Le tout est documenté pour rester reproductible.
Authentification multifacteur sur la messagerie, les accès distants et les outils d’administration, comptes à privilèges séparés, revue régulière des droits et désactivation rapide des comptes au départ d’un salarié ou d’un prestataire.
Trois copies de vos données, sur deux supports différents, dont une hors site. Nous y ajoutons une copie isolée ou immuable, hors de portée d’un rançongiciel, et surtout des tests de restauration réguliers.
Des sessions courtes et concrètes sur l’hameçonnage, les mots de passe et les usages à risque, complétées si vous le souhaitez par des campagnes d’hameçonnage simulé pour mesurer les réflexes et cibler les rappels.
Un plan simple et connu de tous : qui alerter, comment isoler un poste, où trouver les contacts utiles, comment communiquer en interne et vers l’extérieur. Un exercice sur table le confronte à un scénario réaliste avant d’en avoir besoin.
Centralisation des journaux des systèmes critiques et déploiement d’outils de détection sur les postes et serveurs (EDR), afin de repérer plus tôt les comportements anormaux et de disposer de traces exploitables en cas d’enquête.
NIS 2 : de nouvelles obligations à anticiperLa directive européenne NIS 2 étend les obligations de cybersécurité à un nombre bien plus large d’organisations, classées en entités essentielles ou importantes selon leur secteur d’activité et leur taille. Elle impose des mesures de gestion des risques, la notification des incidents importants à l’autorité compétente, l’ANSSI en France, et engage la responsabilité des organes de direction. Nous vous aidons à vérifier si votre organisation est concernée, puis à structurer sa mise en conformité.
Ce que nous cherchons à installer durablement chez vous, au-delà des outils.
Décrivez-nous votre environnement, vos outils et vos accès distants : un premier échange gratuit permet déjà de repérer les chantiers à engager en priorité.