
Les PME sont devenues des cibles privilégiées des cybercriminels. Non parce qu’elles détiennent des secrets d’État, mais parce qu’elles sont souvent moins protégées que les grands groupes, tout en disposant de données, de trésorerie et de liens avec des partenaires plus importants. Rançongiciel, fraude au faux virement, piratage de messagerie : les scénarios sont connus, et beaucoup exploitent des faiblesses élémentaires. La plupart des mesures qui réduisent ce risque demandent davantage de méthode que de budget. Voici celles à engager en priorité.
Savoir ce que vous protégez
On ne sécurise bien que ce que l’on connaît. L’inventaire est le point de départ de toute démarche : il évite d’oublier le vieux serveur rangé dans un placard, le compte d’un ancien salarié resté actif ou l’abonnement en ligne souscrit par un service sans en informer personne. Il doit couvrir :
- les équipements : postes, téléphones, serveurs, imprimantes, box et matériels réseau ;
- les logiciels et services en ligne utilisés, avec leurs versions ;
- les comptes utilisateurs et, surtout, les comptes disposant de droits d’administration ;
- les données sensibles et les endroits où elles sont stockées ;
- les prestataires qui disposent d’un accès à votre système d’information.
Nul besoin d’un outil sophistiqué pour commencer : un tableur tenu à jour, placé sous la responsabilité d’une personne désignée, constitue déjà une base solide.
Verrouiller les identités et les accès
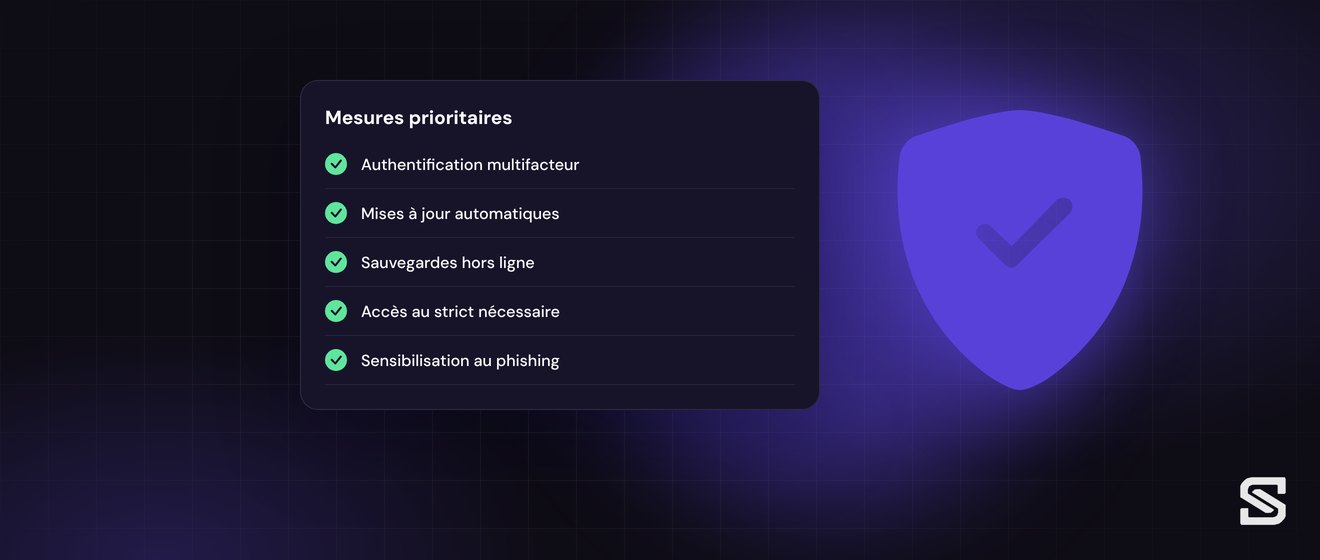
Activer l’authentification multifacteur
Un mot de passe volé ou deviné reste l’une des portes d’entrée les plus courantes. L’authentification multifacteur (MFA) exige une seconde preuve d’identité et rend la plupart de ces attaques inopérantes. Activez-la en priorité sur la messagerie, les accès à distance, les comptes d’administration, les applications en ligne et les services bancaires. Préférez une application d’authentification, une clé de sécurité physique ou une clé d’accès (passkey) aux codes reçus par SMS, plus faciles à intercepter ou à détourner.
Gérer les droits avec rigueur
Chaque collaborateur ne doit accéder qu’à ce dont il a besoin. Les administrateurs utilisent un compte réservé aux tâches d’administration, distinct de celui qui leur sert pour la messagerie et la navigation. Formalisez les arrivées et les départs : un départ doit entraîner la désactivation immédiate des comptes et la restitution du matériel. Déployez un gestionnaire de mots de passe pour mettre fin à la réutilisation, et passez les droits en revue à intervalles réguliers, y compris ceux de vos prestataires.
Réduire les failles et préparer la reprise
Appliquer les mises à jour sans attendre
Les attaquants exploitent rapidement les vulnérabilités rendues publiques. Automatisez les mises à jour des systèmes d’exploitation, des navigateurs et des logiciels bureautiques, et ne négligez pas les équipements exposés sur Internet, comme les pare-feu, les passerelles VPN ou les sites web, qui sont particulièrement visés. Remplacez les systèmes qui ne reçoivent plus de correctifs de sécurité, à l’image des postes encore sous Windows 10, dont le support standard a pris fin en octobre 2025.
Des sauvegardes hors ligne, et testées
Face à un rançongiciel, la sauvegarde est souvent la dernière ligne de défense. Encore faut-il qu’elle survive à l’attaque : une sauvegarde accessible depuis le réseau de l’entreprise peut être chiffrée en même temps que les données qu’elle protège. Appliquez la règle dite « 3-2-1 » : trois copies des données, sur deux supports différents, dont une conservée hors site. Au moins une copie doit être hors ligne ou impossible à modifier. Pensez aussi à vos services en ligne : messagerie et espaces de stockage hébergés doivent être sauvegardés, car leur éditeur ne couvre pas tous les scénarios de perte. Enfin, exercez-vous régulièrement à restaurer, en mesurant le temps nécessaire pour repartir.
Une sauvegarde que l’on n’a jamais restaurée est une hypothèse, pas une protection.
Préparer les équipes et la réponse à incident
Sensibiliser à l’hameçonnage
Beaucoup d’attaques commencent par un simple message. L’hameçonnage (phishing) cherche à dérober des identifiants ou à faire ouvrir une pièce jointe piégée ; la fraude au président ou au changement de coordonnées bancaires vise directement la trésorerie. L’IA générative rend ces messages plus crédibles, sans fautes, parfois accompagnés d’imitations de voix. La parade repose sur des réflexes simples, rappelés régulièrement :
- vérifier l’adresse réelle de l’expéditeur et se méfier de toute urgence inhabituelle ;
- ne jamais modifier des coordonnées bancaires sans rappeler l’interlocuteur à un numéro déjà connu, et non à celui indiqué dans le message ;
- signaler immédiatement un message suspect plutôt que de le supprimer discrètement ;
- organiser des exercices de simulation, suivis d’explications pédagogiques et non de sanctions.
Écrire un plan de réponse
Le jour d’un incident, personne n’a le temps d’improviser. Un document court suffit à fixer l’essentiel : qui alerter en interne, quels prestataires et quel assureur contacter, avec leurs coordonnées imprimées sur papier, puisque la messagerie peut être hors d’usage. Il rappelle les premiers gestes : isoler du réseau les machines touchées sans les éteindre, afin de préserver les traces utiles à l’analyse, ne pas payer de rançon, déposer plainte. En cas de violation de données personnelles présentant un risque pour les personnes concernées, la notification à la CNIL doit intervenir dans les 72 heures. La plateforme cybermalveillance.gouv.fr propose une assistance aux victimes et oriente vers des prestataires de proximité.
Une démarche continue
La sécurité n’est pas un chantier que l’on termine, mais une hygiène que l’on entretient. Commencez par l’inventaire et l’authentification multifacteur, mettez vos sauvegardes à l’abri, puis installez progressivement les autres réflexes. Pour aller plus loin, l’ANSSI publie des guides pratiques destinés aux TPE et PME, et cybermalveillance.gouv.fr met à disposition des fiches réflexes et des supports de sensibilisation gratuits. Selon votre secteur et votre taille, la directive européenne NIS 2 peut en outre vous soumettre à de nouvelles obligations : l’ANSSI propose des ressources pour vérifier si votre organisation est concernée.
Chez Synapsonic, la sécurité est intégrée à chaque projet, de la conception de l’architecture jusqu’à l’audit de sécurité qui précède la mise en production. Si vous souhaitez faire le point sur la protection de vos systèmes et hiérarchiser vos chantiers, nous vous proposons un premier échange gratuit.
Une question sur cet article ?
Écrivez-nous : nous vous répondons personnellement, sans publication de votre message.